CROC
Cyber Risc Operation Center (CROC)
Monitoração e Priorização de Ameaças Baseadas em Riscos
FALE COM NOSSO ESPECIALISTAO Cyber Risk Operations Center (CROC) é a evolução do tradicional Security Operations Center (SOC), com foco na identificação, avaliação, redução e monitoramento contínuos dos riscos cibernéticos de uma organização. Enquanto o SOC se concentra na detecção e resposta a incidentes de segurança, o CROC adota uma abordagem mais estratégica e proativa.
Principais características e objetivos do CROC
Foco em risco
A principal diferença é a aplicação de uma metodologia estratégica baseada em risco para gerenciar a segurança cibernética.
Visão Holística
Integra dados de segurança com informações de risco de negócios, conformidade e governança para uma visão mais completa do cenário de risco.
Quantificação de risco
Uma função importante é a quantificação do risco cibernético, muitas vezes utilizando um índice de risco cibernético (CRI), para auxiliar na tomada de decisões de negócios.
Priorização
O CROC ajuda a priorizar os riscos com base em seu impacto potencial nos objetivos de negócios.
Automação e Orquestração
Emprega tecnologias avançadas para automatizar a resposta a incidentes e otimizar as operações de segurança.
Gestão de Risco
Aplica a disciplina e os processos operacionais do SOC – como monitoramento, detecção e resposta – diretamente ao ciclo de gestão do risco cibernético.
Cyber RiskOps (Operações de Risco Cibernético)
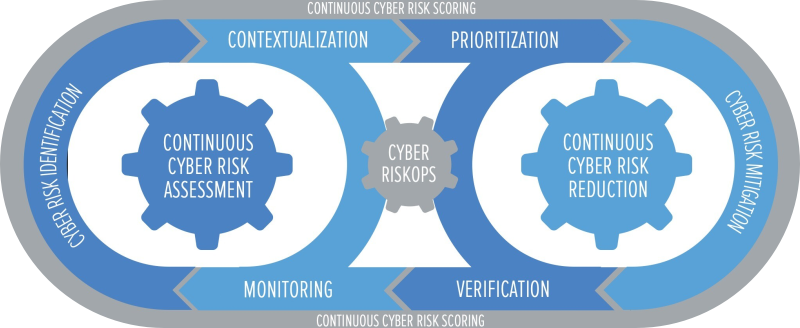
A estrutura CROC gira em torno de três pilares principais, criando uma abordagem de ciclo fechado para o gerenciamento de risco cibernético usando a Estrutura de Operações de Risco Cibernético:
1. Avaliação contínua de risco cibernético
2. Redução contínua do risco cibernético
3. Implementação contínua do Índice de Risco Cibernético (IRC)
Dentro desses pilares, o CROC implementa subprocessos específicos para garantir que o risco seja continuamente medido, priorizado e reduzido.
Identificação e contextualização de riscos cibernéticos
Inventário de ativos: captura endpoints, servidores, instâncias de nuvem e contas de usuários em vários ambientes.
Informações sobre ameaças em tempo real: alertas de segurança, zero-days e dados da dark web para ameaças emergentes.
Sensores de telemetria e risco: coleta dados contínuos sobre comportamento do usuário, status do endpoint e integrações na nuvem.
Pontuações de risco preliminares: atribuem riscos básicos a ativos com base em vulnerabilidades, uso e contexto.
Avaliação de Risco Cibernético
Análise de vulnerabilidade e exposição: identifica potenciais vetores de ataque, caminhos de exploração e níveis de gravidade.
Avaliações de Impacto Empresarial: traduzem descobertas técnicas em consequências financeiras, operacionais e regulatórias.
Cálculo de CRI: combina dados de vulnerabilidade, informações sobre ameaças e criticidade de ativos em um índice de risco simplificado.
Priorização de Riscos Cibernéticos
Classificação baseada em risco: ordena as ameaças descobertas por probabilidade e impacto nas funções comerciais.
Análise de probabilidade de ameaças: considera os comportamentos e as capacidades do invasor, com foco nos ativos de maior valor ou mais expostos.
Decisões baseadas no CRI: aproveita o CRI para decidir onde os recursos financeiros e humanos são mais urgentemente necessários.
Verificação de Risco Cibernético
Validação e teste de controle: confirma que as defesas implantadas (por exemplo, patches, ferramentas EDR, medidas IAM) permanecem eficazes.
Conformidade e alinhamento regulatório: garante que os processos de gerenciamento de risco atendam aos padrões ISO, PCI-DSS, HIPAA ou outros.
Observação do CRI: monitora mudanças no CRI para confirmar se os novos controles introduzidos reduzem o risco conforme o esperado.
Mitigação de Riscos Cibernéticos
Correção automatizada: executa manuais para reconfigurar sistemas ou aplicar políticas quando acionado por limites predefinidos.
Política e governança: mantém diretrizes corporativas, níveis de tolerância a riscos e supervisão executiva.
Iniciativas de longo prazo: implementa programas estratégicos (por exemplo, Zero Trust, microssegmentação) que reduzem sistematicamente a superfície de ataque.
Monitoramento de Risco Cibernético
Atualizações contínuas de telemetria: rastreia alterações dinâmicas — novas versões de software, modificações de função do usuário ou vulnerabilidades descobertas.
Painéis e análises: exibem flutuações de CRI em tempo real, fornecendo consciência situacional imediata para as partes interessadas de tecnologia e negócios.
Coordenação de Resposta a Incidentes: Integra-se ao SOC para contenção eficiente de incidentes , alimentando o modelo CRI com as lições aprendidas.
SOC + CROC
O SOC é o centro de operações tradicional focado em defender a organização contra ataques cibernéticos em tempo real. Ele age principalmente quando um evento de segurança ocorre.
O CROC é uma evolução que busca entender e gerenciar o risco cibernético de forma mais proativa e estratégica, integrando a segurança com os objetivos de negócios da organização. Ele se preocupa em evitar que os incidentes aconteçam e em minimizar o impacto caso ocorram, com uma visão mais ampla dos riscos.
É importante notar que as fronteiras entre SOC e CROC podem ser fluidas e uma organização pode ter elementos de ambos em suas operações de segurança. Algumas organizações podem até evoluir seu SOC para um modelo mais orientado a risco, incorporando as funções de um CROC.
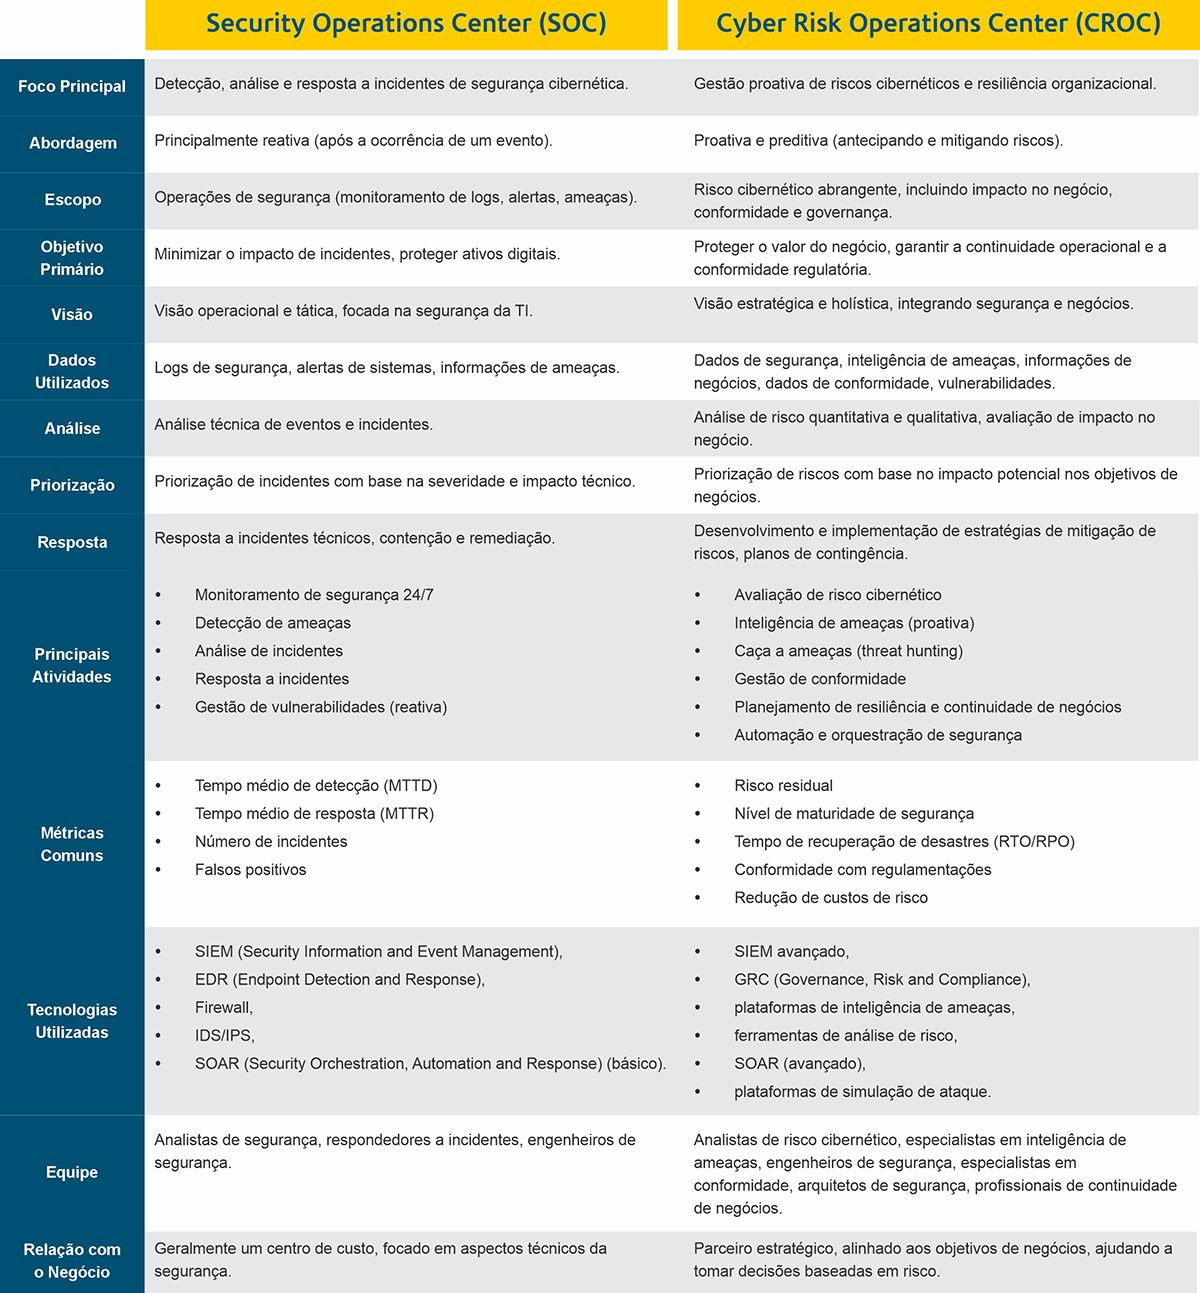
O SOC e o CROC têm focos e objetivos distintos, embora complementares.
O SOC (Security Operations Center) continua sendo fundamental e necessário. Ele é o “olho e o ouvido” da organização para a detecção, análise e resposta imediata a incidentes de segurança. Sua função é tática e operacional: monitorar alertas, investigar atividades suspeitas, conter ataques e responder a ameaças em tempo real. Ele lida com o “o que está acontecendo agora” no nível técnico de segurança.
O CROC (Cyber Risk Operations Center) constrói sobre essa base. Ele adiciona uma camada estratégica e de gestão de riscos. O CROC não apenas reage a incidentes, mas busca entender por que eles acontecem, qual o risco para o negócio, como prevenir futuras ocorrências e como se recuperar de forma resiliente.
Em vez de um substituir o outro, muitas organizações estão evoluindo suas operações de segurança para integrar as funções de um CROC ao seu SOC existente ou estabelecer um CROC separado que trabalhe em estreita colaboração com o SOC. O objetivo final é ter uma abordagem de segurança cibernética mais holística e orientada a riscos.
O SOC foca na operação de segurança e na resposta a incidentes.
O CROC foca na gestão do risco cibernético e na resiliência do negócio.
Muitas organizações que implementam um CROC o fazem integrando e expandindo as funções de um SOC existente, ou o CROC atua como uma orquestração das operações de segurança e de risco, que podem incluir o SOC como um de seus componentes. O objetivo final é ter uma abordagem de segurança cibernética mais holística e orientada a riscos.
CRML (Ciclo de Gestão de Risco Cibernético)
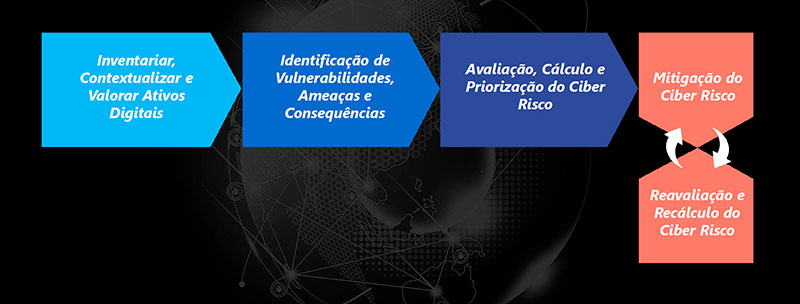
O Cyber Risk Operations Center (CROC) opera com um ciclo contínuo e iterativo de gestão de risco cibernético. Este processo dinâmico assegura que a postura de segurança da sua organização esteja sempre alinhada às ameaças emergentes e aos objetivos de negócio, construindo uma defesa proativa e resiliente
Descoberta e Classificação Contínua de Ativos
A fase inicial envolve um mapeamento abrangente e contínuo de todos os ativos digitais – na nuvem, on-premise e híbridos, incluindo usuários e dispositivos. O objetivo é compreender as interdependências e os potenciais caminhos de ataque, garantindo uma visibilidade completa do ambiente.
Determinando a Criticidade de Cada Ativo
Com o inventário estabelecido, focamos em avaliar a criticidade de cada ativo para o negócio. Determinamos o impacto operacional, financeiro ou reputacional caso o ativo seja comprometido, priorizando os esforços de segurança em colaboração com os proprietários de risco.
Cálculo e Acompanhamento do Índice de Risco Cibernético (IRC)
Nesta etapa, integramos dados quantitativos e qualitativos (como inteligência de ameaças e varreduras de vulnerabilidades) para calcular um Índice de Risco Cibernético (IRC). Essa métrica unificada orienta decisões estratégicas de remediação e a alocação de recursos, transformando dados complexos em insights acionáveis.
Aplicação de Medidas de Mitigação e Controles
Com base no IRC, aplicamos medidas de mitigação e controles, que podem ser soluções técnicas (como aplicação de patches e monitoramento avançado) ou administrativas (treinamentos e políticas). Cada ação é diretamente vinculada às prioridades de risco, otimizando a eficácia da resposta.
Recalculando Riscos e Melhoria Contínua
O ciclo se encerra com a reavaliação contínua dos riscos, validando a eficácia dos controles implementados. Através de ciclos de feedback, refinamos constantemente as estratégias de segurança, garantindo que o CROC se adapte às mudanças nos objetivos de negócio e no cenário de ameaças cibernéticas.
Cyber Defense Center (CDC)
Na Scunna, entendemos que o sucesso de um CROC reside na combinação ideal de pessoas altamente qualificadas, processos maduros e tecnologias de ponta. Nosso Cyber Defense Center (CDC) já opera sob o conceito de Fusion Center, o que nos posiciona de forma única para implementar e gerenciar um CROC eficaz em sua organização.
Nossa metodologia é baseada na automação e orquestração de sistemas, nas melhores práticas de mercado e em uma gestão contínua e personalizada.